
Ihr Smartphone braucht Ihren Namen nicht, um einem Fremden zu verraten, wo Sie schlafen und arbeiten.
Von Ken Macon
Anstatt sich die Mühe zu machen, ein militärisches System zu hacken, könnte ein staatlicher Gegner der USA nützliche Geheimdienstinformationen von einem kommerziellen Unternehmen kaufen.
Laut einer Erklärung, die Senator Ron Wyden (Demokrat aus Oregon) und der Abgeordnete Pat Harrigan (Republikaner aus North Carolina) am 4. September veröffentlichten, ist dies im Wesentlichen der Inhalt von Bedrohungsberichten, die das US-Militär erhalten hat.
Am selben Tag veröffentlichte Reuters eine Erklärung von Harrigan, der sagte, Gegner der USA „sollten nicht einfach eine Kreditkarte zücken und Informationen kaufen können, die ihnen helfen, amerikanische Soldaten zu verfolgen“.
Die Antwort von CENTCOM an Wyden spricht von „mehreren Bedrohungsberichten“ über die Ausnutzung kommerzieller Standortdaten durch Gegner, um „US-Personal im Einsatzgebiet ins Visier zu nehmen oder zu überwachen“. Die Antwort wurde am 14. April 2026 übermittelt. Es gibt darin keine Erwähnung eines konkreten erfolgreichen Angriffs oder eines Raketenangriffs, bei dem es Opfer gegeben hätte.
Separate Antworten, die von den beiden Abgeordneten veröffentlicht wurden, zeigen, dass die Army, das Department of the Air Force, das Department of the Navy (einschließlich des Marine Corps) und das US Special Operations Command alle angeben, Werbe-IDs auf staatlich verwalteten Geräten zu deaktivieren.
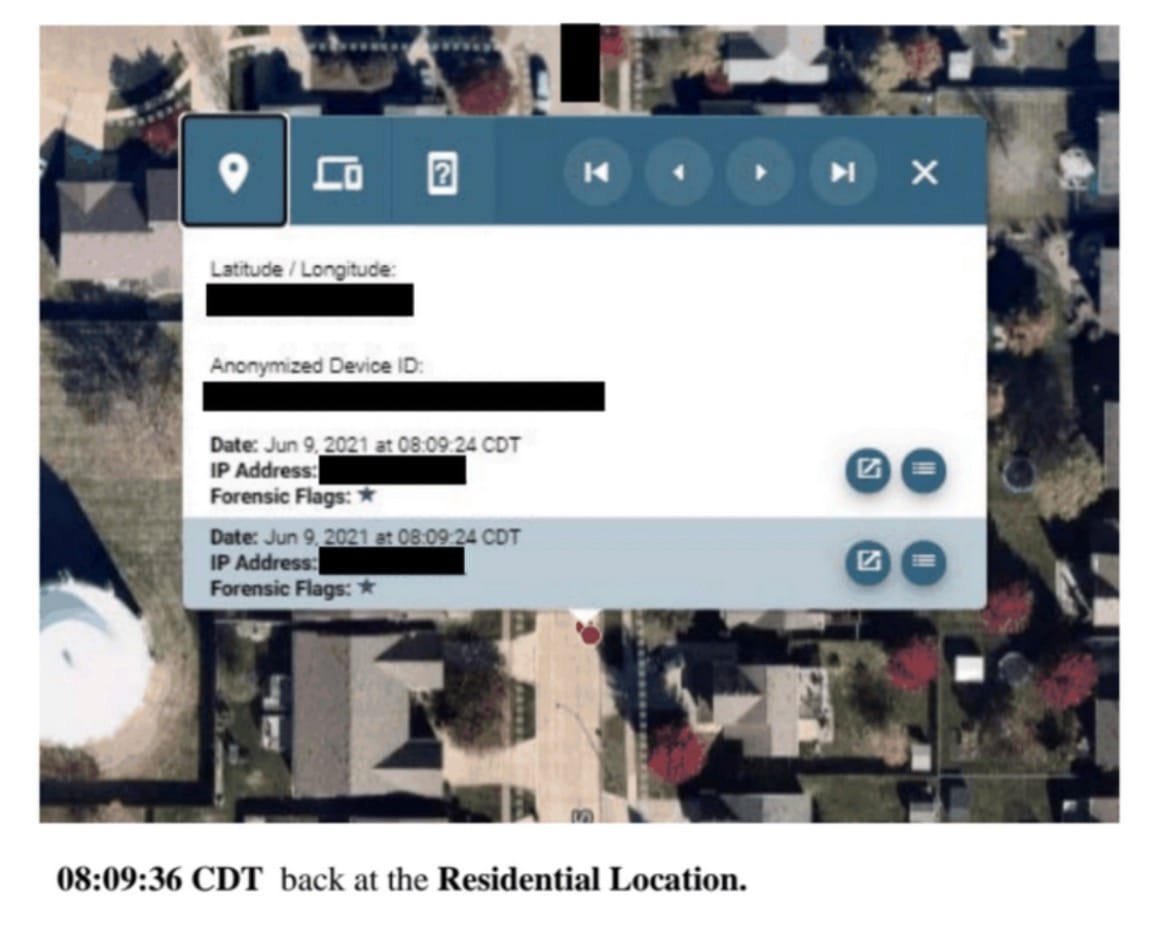
Wenn eine Werbe-ID mit anderen Beobachtungen verknüpft wird – etwa Standort, Tages- oder Nachtzeit und andere Personen, deren Geräte am selben Ort beobachtet werden –, kann sie zur Erstellung sensibler Profile verwendet werden, selbst wenn der Name der Person nicht bekannt ist.
Ein Gerät beispielsweise, das nachts regelmäßig in der Nähe einer bestimmten Wohnadresse und tagsüber in der Nähe eines Militärstützpunkts beobachtet wird, könnte einem Angehörigen des Militärs gehören. Reisen ins Ausland könnten auf einen Einsatz hindeuten. Wenn mehrere solcher Geräte gemeinsam unterwegs sind, könnte dies auf eine Einheit hinweisen.
Apple-Geräte verfügen über eine Kennung, die für Werbezwecke verwendet werden kann, den Identifier for Advertisers (IDFA), während Google die Android-Werbe-ID über die Google Play-Dienste bereitstellt. Dabei handelt es sich nicht um Hardware-Seriennummern.
Ein Gerät kann beispielsweise durch eine Zeichenfolge wie 38400000-8cf0-11bd-b23e-10b96e40000d identifiziert werden. Dies ist ein fiktives Beispiel, aber echte Kennungen sehen ähnlich aus.
Werbetreibende können ein wiederkehrendes Gerät erkennen und auf dieser Grundlage Entscheidungen treffen, etwa um dieselbe Werbung nicht immer wieder anzuzeigen (Frequency Capping). Anschließend können sie die Installation einer App oder einen Kauf einer bestimmten Werbekampagne zuordnen, um festzustellen, ob die Kampagne erfolgreich ist.
Die ID kann verwendet werden, um Zielgruppen anzusprechen und die Reichweite einer Werbekampagne zu messen.
Werbe-IDs selbst enthalten weder Namen noch Standort. Um sie mit realen Identitäten zu verknüpfen, sind weitere Beobachtungen darüber erforderlich, was eine Person auf ihrem Smartphone tut.
Eine Möglichkeit, mehr Beobachtungen zu erhalten, besteht darin, zwei Apps die Nutzung derselben Werbe-ID zu ermöglichen. Dadurch können Datenhändler und Werbetreibende die einzelnen Beobachtungen miteinander verbinden und ein umfassenderes Profil erstellen.
Allerdings hat nicht jede App Zugriff auf eine Werbe-ID, und nicht jede App benötigt sie, um zu funktionieren.
Die Daten, die gesammelt und an Datenhändler und Werbetreibende übermittelt werden, sind insofern pseudonym, als der Datensatz mit einer eindeutigen Kennung versehen wird – die mit dieser Kennung verbundenen Daten können jedoch einer realen Person zugeordnet werden.
Im Gegensatz zu Hardware-Seriennummern sind diese IDs nicht unveränderlich und können zurückgesetzt beziehungsweise kann der Zugriff auf sie eingeschränkt werden.
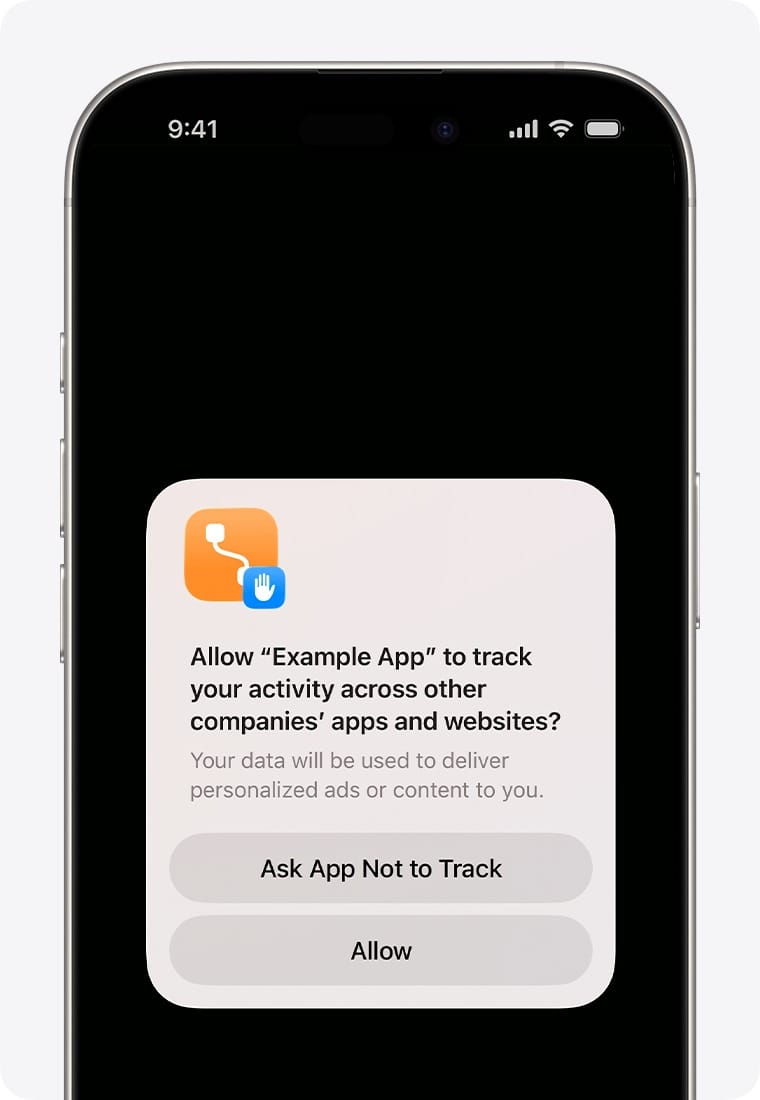
Auf Apple-Geräten führte das Unternehmen mit der Veröffentlichung von iOS 14.5 App Tracking Transparency ein – eine Funktion, die Apps dazu verpflichtet, um Erlaubnis zu bitten, bevor sie IDFA verwenden und Nutzer zu Werbezwecken über Apps und Websites anderer Unternehmen hinweg verfolgen.
Wenn ein Nutzer diese Erlaubnis verweigert, kann die App nicht auf IDFA zugreifen. Apple verbietet Apps außerdem, andere alternative Kennungen zu verwenden, um diese Regel zu umgehen.
Angenommen, Sie laden eine kostenlose Wetter-App herunter und erlauben ihr den Zugriff auf den Standort Ihres Geräts, weil Sie die Wettervorhersage für Ihre Region erhalten möchten.
Der Entwickler der App kann problemlos Software Development Kits (SDKs) von Drittanbietern integrieren – und Entwickler tun dies häufig, weil sie dadurch nicht jede Komponente einer App von Grund auf selbst entwickeln müssen.
SDKs können für Werbung, Analysen, Attribution, Kartendienste, Absturzberichte oder Reichweitenmessungen eingesetzt werden – aber nicht jedes SDK ist in jeder App vorhanden, und nicht alle erhalten Standortdaten.
Wenn ein SDK jedoch einen mit Zustimmung freigegebenen Standort und eine verfügbare Werbe-ID erhält, kann es diese Daten anschließend mit Zeitstempel, Koordinaten und Gerätesignalen kombinieren, wie eine Beschwerde der US-amerikanischen Federal Trade Commission (FTC) detailliert beschreibt.
Der Fall betrifft X-Mode, ein Unternehmen, dessen Nachfolger Outlogic ist und dem die FTC vorwirft, App-Entwickler für die Integration seines SDK bezahlt zu haben. Auf diese Weise sammelte das Unternehmen letztlich Daten aus mehr als 300 Apps, darunter Spiele-, Fitness- und religiöse Apps.
Wenn ein Nutzer einer App die Erlaubnis erteilte, seinen Standort zu kennen, erhielt das X-Mode-SDK diese Information zusammen mit Angaben zum Betriebssystem des Geräts und der Uhrzeit. Das Unternehmen kombinierte diese Informationen mit Daten, die es von anderen Datenhändlern erhalten hatte.
Das Ergebnis war, dass X-Mode nicht nur Rohdaten, sondern auch Zielgruppensegmente verkaufen konnte. Die Daten waren mit den mobilen Werbe-IDs (MAIDs) der Geräte verknüpft. Im April 2024 schloss die FTC ein Vergleichsverfahren mit einer endgültigen Verfügung ab, die dem Unternehmen die Weitergabe oder den Verkauf sensibler Standortdaten untersagte.
Der Weg über Auktionen beziehungsweise Real-Time Bidding (RTB) umfasst einen automatisierten Prozess, bei dem Werbetreibende innerhalb von Millisekunden für einen bestimmten Werbeplatz auf einer Website oder in einer App bieten. Um entscheiden zu können, wie viel sie bieten, müssen sie wissen, wie wertvoll die Werbemöglichkeit ist – und die Gebotsanfrage kann die Kennung des Geräts sowie dessen Standort und weitere Kontextinformationen enthalten.
Die FTC erklärte, dass ein Unternehmen, Mobilewalla, Gebotsanfragen sammelte und speicherte, die es als Teilnehmer des RTB-Prozesses erhalten hatte, selbst wenn es die Auktion verloren hatte. Dies verstieß gegen die Bedingungen der Börsen, mit denen das Unternehmen zusammenarbeitete. Mobilewalla schätzte, dass zwischen Januar 2018 und Juni 2020 etwa 60 Prozent seiner Verbraucherdaten aus RTB stammten. Das Unternehmen kaufte außerdem Daten von Aggregatoren.
Im Januar 2025 erließ die FTC eine endgültige Verfügung, die Mobilewalla untersagte, RTB-Daten für andere Zwecke als die Teilnahme an einer Auktion zu sammeln und zu speichern – und sensible Standortdaten zu verkaufen.
Neben SDKs gibt es weitere Vermittler, etwa Datenaggregatoren, die Beobachtungen aus zahlreichen Quellen zusammenführen, sowie Datenhändler, die diese Daten in Dateien, Zielgruppenlisten oder Suchwerkzeuge verpacken. Und obwohl die Daten ursprünglich aus einer App auf einem Smartphone stammen können, muss der Kunde kein Werbetreibender sein, sondern könnte ebenso ein Analyst – oder die Regierung – sein.
Die beim Kunden eintreffenden Daten könnten verwendet werden, um Muster im Leben einer Person zu erkennen. In einem fiktiven Beispiel könnte sich ein Gerät nachts an einem Wohnort, werktags an einem Arbeitsplatz, sonntags in einer Kirche und gelegentlich in einer medizinischen Einrichtung befinden, die auf eine bestimmte Erkrankung spezialisiert ist. Besonders aufschlussreich ist der Wohnort, weil Standortdaten mit Adressregistern und anderen öffentlich verfügbaren oder kommerziellen Informationen kombiniert werden können, um festzustellen, wer dort wohnt. Daraus wiederum kann ein Profil einer Person erstellt werden.
Handelt es sich bei dem Wohnort um ein Mehrfamilienhaus mit vielen Wohnungen, könnte es schwieriger sein festzustellen, wem das Smartphone gehört. Das Telefon könnte auch gemeinsam genutzt werden oder es könnten Besucher anwesend sein. Die Identifizierung kann manchmal lediglich zu der Feststellung führen, dass eine Person in einem bestimmten Gebäude arbeitet und in einem bestimmten Haus schläft. Doch auch diese Information kann nützlich sein, ohne den rechtlichen Namen der Person zu kennen.
Eine Studie wurde 2013 von Yves-Alexandre de Montjoye und Mitautoren in Scientific Reports veröffentlicht. Sie analysierten 15 Monate Mobilfunkdaten von 1,5 Millionen Nutzern und stellten fest, dass vier zufällig ausgewählte Zeit- und Standortbeobachtungen ausreichten, um 95 Prozent der Bewegungsmuster in diesem Datensatz eindeutig zu identifizieren.
Die Studie befasste sich jedoch nicht mit GPS-Daten, wie sie heute in der Werbung verwendet werden. Untersucht wurden Mobilfunkmastdaten mit einer zeitlichen Auflösung von einer Stunde und die Möglichkeit, eine Bewegungsspur innerhalb dieses konkreten Datensatzes eindeutig zu unterscheiden – was nicht bedeutet, dass ihr ein rechtlicher Name zugeordnet werden konnte.
Eine Untersuchung aus dem Jahr 2022 dokumentierte Abonnements von Polizeibehörden für Fog Reveal zu Preisen zwischen 6.000 und 9.000 Dollar pro Jahr, wobei typischerweise 100 Abfragen pro Monat enthalten waren. Dies ist jedoch kein aktueller Preis und auch nicht der Preis für einen uneingeschränkten öffentlichen Zugriff auf die Daten.
Die Datenschutzrichtlinie von Outlogic vom Januar 2026 erwähnt weiterhin präzise Standortdaten und Werbe-IDs sowie die Nutzung dieser Daten durch Geschäftskunden des Unternehmens für Marktforschung, Stadtplanung, öffentliche Gesundheit, Sicherheit und andere Zwecke.
Laut der Richtlinie von Outlogic erstellt das Unternehmen keine Zielgruppen auf Grundlage sensibler gesundheitsbezogener Standortdaten und ermöglicht seinen Kunden dies ebenfalls nicht.
Eine unabhängige Überprüfung würde eine Untersuchung der Lieferanten, Kunden und Weitergabe der Daten durch das Unternehmen erfordern, um beurteilen zu können, wie diese Regeln durchgesetzt werden.
In den USA trat das Data Security Program des Justizministeriums im April 2025 in Kraft.
Das Programm beschränkt bestimmte Transaktionen mit sensiblen Daten mit Ländern, die als problematisch eingestuft werden, sowie mit bestimmten betroffenen Personen. Der kommerzielle Verkauf von Standortdaten außerhalb seines Anwendungsbereichs bleibt weiterhin möglich.
Das Memo der Army vom 8. Juli bestätigt, dass die Werbe-ID in der von Microsoft Intune verwalteten App-Umgebung sowie auf staatlich bereitgestellten Windows-Desktop-, Android- und Apple-Geräten deaktiviert ist. Die Army erklärte Reuters separat, dass ihre Windows-Beschränkung bereits vor 2021 bestand und die Standardeinstellungen für Apple und Android spätestens seit Februar 2026 gelten.
Das Memo der Navy vom 22. Juli 2026 bestätigte Beschränkungen auf staatlicher Ausrüstung und in verwalteten App-Konfigurationen. Zum Department of the Navy gehört auch das Marine Corps.
Das US Special Operations Command (SOCOM) antwortete am 28. Juli: Die Kennung sei auf verwalteten Android- und iOS-Geräten blockiert und vor Kurzem auch unter Windows deaktiviert worden.
Laut einem Memo des Department of the Air Force vom 18. August 2026 unterliegen iPhones und iPads bereits Beschränkungen bei der Werbe-ID, allerdings wird darin nicht angegeben, wann diese eingeführt wurden. Im selben Dokument heißt es, dass die Beschränkungen für Windows- und Android-Geräte zwischen dem 23. und 27. Juli umgesetzt wurden.
Mobile Device Management (MDM) ermöglicht Administratoren, registrierte Geräte zu konfigurieren.
Eine reine App-Verwaltung ist enger gefasst als die Verwaltung des gesamten Geräts und betrifft lediglich die verwalteten Anwendungen.
Die Dokumentation von Microsoft für sein Intune-Produkt zeigt, dass die Software über separate Einstellungen verfügt, mit denen Apples Werbe-ID deaktiviert und Apples eigene personalisierte Werbung eingeschränkt werden kann.
Die öffentlich zugänglichen Memos lassen einige Details offen: die genaue Methode zum Löschen, Zurücksetzen oder Blockieren des Zugriffs auf den einzelnen Plattformen sowie die Frage, ob auch Geräte im Besitz von Auftragnehmern vollständig erfasst werden.
Wyden und Harrigan wollen wissen, ob die Kontrollen des Militärs unvollständig sind, ob stattdessen andere identifizierende Informationen verwendet werden oder ob die Daten von privaten Geräten von Militärangehörigen gesammelt werden.
Diese Möglichkeiten bleiben Gegenstand der Untersuchung.
Wenn Sie sich bei einem Google-Dienst anmelden, identifiziert dieser Ihr Konto unabhängig davon, welche Werbe-ID Sie verwenden.
Wenn Sie einer App erlauben, Ihren präzisen Standort oder Ihren Standort im Hintergrund zu kennen, kann sie diese Daten unabhängig von der Werbe-ID sammeln. Websites verwenden unterdessen Cookies und lokalen Speicher, während Apps interne Kennungen verwenden.
Google empfiehlt Entwicklern, Firebase-Installations-IDs oder privat gespeicherte App-IDs für Messungen zu verwenden, die nicht mit Werbung zusammenhängen. Firebase-IDs gehören zu einer einzelnen Installation einer App und werden verwendet, um Push-Nachrichten zuzustellen und Abstürze zu melden. Push-Tokens werden verwendet, um Nachrichten an App-Installationen weiterzuleiten, und können mit Dienstdatensätzen verknüpft werden, sind jedoch keine öffentlichen und universellen Kennungen für die Hardware eines Geräts.
IP-Adressen können einen ungefähren Hinweis auf den Standort eines Nutzers und das von ihm verwendete Netzwerk geben und werden häufig von mehreren Nutzern gemeinsam verwendet. Googles Dokumentation zu Standortdaten erwähnt außerdem Orte, die Nutzer eingeben, sowie Aktivitäts- und Standortdaten des Geräts, sofern der App die Erlaubnis erteilt wurde, diese zu verwenden.
Fingerprinting kombiniert Bildschirmauflösung, Zeitzone, Sprache, Software- und Hardwarefunktionen sowie Rendering und weist eine unterschiedliche Genauigkeit auf. Browser schränken die für Fingerprinting verfügbaren Signale ein, während Apple Fingerprinting verbietet und für unternehmensübergreifendes Werbe-Tracking über Ersatz-IDs eine Erlaubnis verlangt.
Server-zu-Server-Weiterleitungen finden statt, nachdem eine App-Anfrage oder ein Kauf die Systeme eines Unternehmens erreicht hat – außerhalb der Reichweite eines Blockers auf dem Smartphone.
Googles serverseitiger Tag Manager läuft unterdessen außerhalb eines Browsers und ermöglicht Websitebetreibern, die Weiterleitung von Daten an andere Google-Dienste und Drittanbieter zu steuern. Eine weitere Anwendung serverseitiger Analysen besteht darin, die Leistung eines Dienstes zu messen und zu verbessern.
Der 15-Minuten-Anti-Tracking-Check
Öffnen Sie auf Ihrem iPhone Einstellungen > Datenschutz & Sicherheit > Tracking. Deaktivieren Sie „Apps erlauben, Tracking anzufordern“. Überprüfen Sie außerdem die Liste der Apps, die diese Erlaubnis bereits besitzen, und widerrufen Sie sie dort, wo Sie dies nicht wünschen.
Unter Einstellungen > Datenschutz & Sicherheit > Ortungsdienste finden Sie die Standortkontrollen. Tippen Sie auf jede App, um die verfügbaren Optionen anzuzeigen, und wählen Sie „Nie“, um den Zugriff zu verweigern, oder „Beim Verwenden der App“, um ihn während der Nutzung der App beziehungsweise einer entsprechenden Funktion zu erlauben. Eine weitere Möglichkeit besteht darin, einer App den Standortzugriff „Immer“ zu gestatten, wodurch sie auch dann Zugriff erhält, wenn Sie die App nicht verwenden, also im Hintergrund. Die verfügbaren Optionen hängen von der jeweiligen App ab.
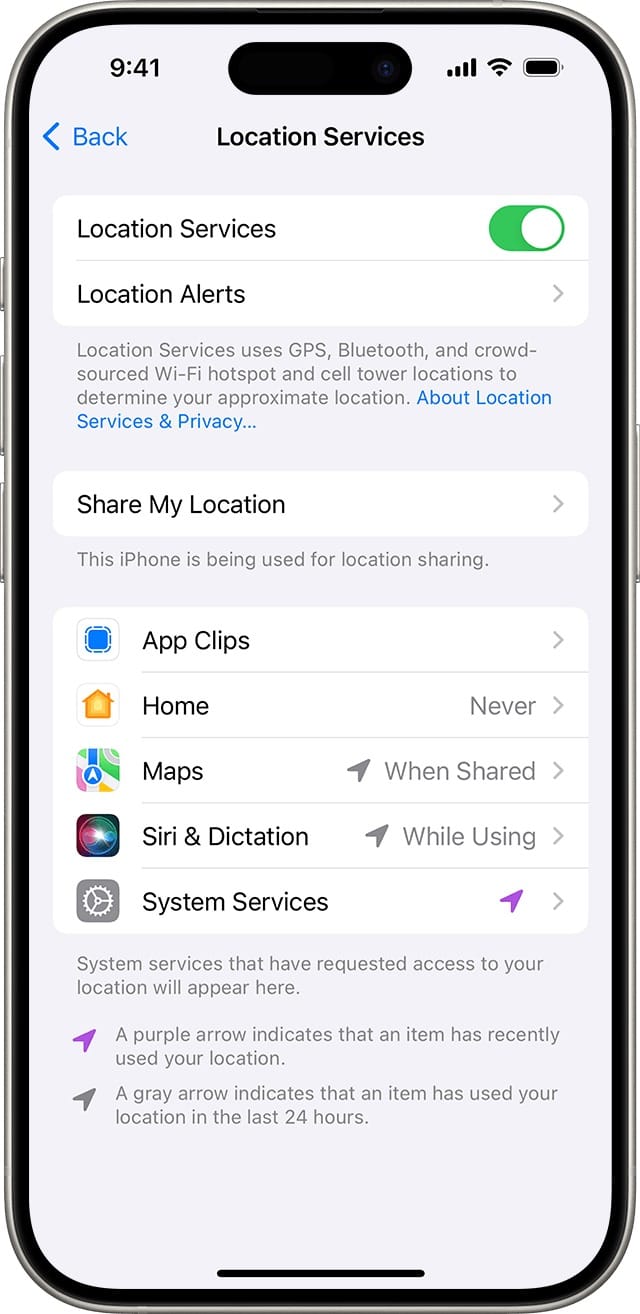
Deaktivieren Sie „Genauer Standort“, wenn Sie nicht Ihren exakten, sondern nur einen ungefähren Standort freigeben möchten. Eine Wetter-App beispielsweise muss möglicherweise nur wissen, in welcher Stadt Sie sich befinden, während eine Navigations-App Ihren genauen Standort benötigt.
Unter Android kann der Weg zu diesen Einstellungen je nach Version und Hersteller des Smartphones unterschiedlich sein. Um die Werbe-ID zu löschen, können Sie den offiziellen Anweisungen von Google folgen und zu Einstellungen > Datenschutz > Werbung > Werbe-ID löschen gehen. Wenn diese Option dort nicht vorhanden ist, können Sie in der Einstellungen-App nach „Werbe-ID“ suchen.
Durch das Löschen der Werbe-ID wird diese entfernt: Nachfolgende Anfragen erhalten Nullen. Beim Zurücksetzen wird stattdessen eine neue Kennung erzeugt.
Bei einigen älteren Android-Versionen dokumentiert Google den Weg Datenschutz > Erweitert > Werbung > Personalisierte Werbung deaktivieren; diese ältere Opt-out-Funktion entspricht nicht dem Löschen der ID.
Auf Google-Pixel-Smartphones können Sie die Standortverfolgung über Einstellungen > Standort > App-Standortberechtigungen steuern. Je nach App können Sie zwischen „Nicht zulassen“, „Nur während der Nutzung der App zulassen“, „Jedes Mal fragen“ und „Immer zulassen“ wählen.
Unter Android 12 und neuer können Sie außerdem zwischen „Genau“ und „Ungefähr“ wählen. Wenn Sie „Genauen Standort verwenden“ deaktivieren, können Apps weiterhin auf Ihren ungefähren Standort zugreifen.
Wenn Sie ein iPhone verwenden, gehen Sie zu Einstellungen > Apps > Safari und aktivieren Sie dort „Cross-Site-Tracking verhindern“. Firefox hat den erweiterten Tracking-Schutz standardmäßig aktiviert.
Die Möglichkeiten zur Einschränkung von Drittanbieter-Cookies in Browsern sind wirksam, um Cross-Site-Tracking zu reduzieren.
Tracker- und Inhaltsblocker wiederum reduzieren die Anzahl der Anfragen an bekannte Tracker. Allerdings können diese Werkzeuge die Funktion einiger Websites beeinträchtigen, sodass Sie möglicherweise Ausnahmen einrichten müssen – dabei ist es sinnvoll, diese Ausnahmen so eng wie möglich zu halten.
Beachten Sie, dass diese browserbasierten Schutzmaßnahmen nicht für native Apps gelten.
Der erste Schritt bei Apps besteht darin, diejenigen zu deinstallieren, die Sie nicht verwenden, denn das bloße Entfernen ihrer Symbole vom Startbildschirm reicht nicht aus. Sobald Sie eine App deinstalliert haben, kann sie keine Daten mehr von Ihrem Gerät sammeln, möglicherweise verwendet und teilt sie jedoch weiterhin Daten, die sie bereits zuvor gesammelt hat.
Überprüfen Sie anschließend die Kontoeinstellungen der verschiedenen Dienste, die Sie verwenden, um festzustellen, ob Sie personalisierte Werbung, Standortverlauf und Aktivitätsverlauf deaktivieren und Dienste trennen können, die nicht miteinander verbunden sein müssen.
Bei Google gibt es mehrere Einstellungen, die Sie separat aufrufen müssen: Timeline, Search Services History und Web & App Activity. Wenn Sie eine davon deaktivieren, werden die anderen dadurch nicht deaktiviert und bereits gespeicherte Daten nicht zwangsläufig gelöscht.
Angenommen, Sie verwenden eine App, die Kontakt mit ihrem Server aufnehmen möchte, und dieser Server ist als bekannter Tracker identifiziert. In diesem Fall verweigert ein DNS-Tracker-Blocking-Dienst auf Ihrem Smartphone die DNS-Abfrage für die Domain dieses Trackers und verhindert damit effektiv, dass die App die IP-Adresse des Tracker-Servers erfährt.
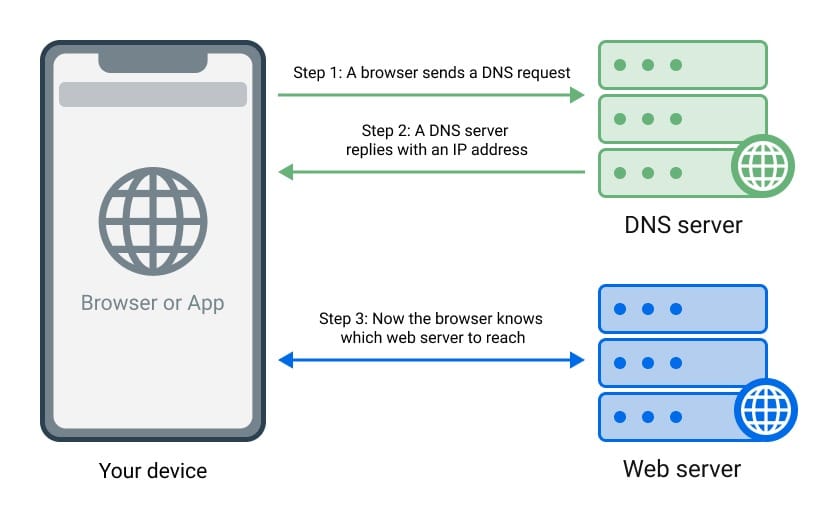
Die Abdeckung über verschiedene Apps hinweg hängt vom Betriebssystem und von der Konfiguration ab. Doch selbst wenn eine App diesen Tracker nicht erreichen kann, kann sie weiterhin Anfragen an unbekannte Domains oder direkt an eine IP-Adresse stellen – also ohne DNS-Abfrage – oder eine Anfrage an ihren eigenen Server senden, der anschließend eine Anfrage an den Tracker weiterleitet. Außerdem können bestimmte Funktionen einer App beeinträchtigt werden, wenn sie ihr vorgesehenes Ziel nicht erreichen kann.
Ein VPN (Virtual Private Network) verschlüsselt den darüber geleiteten Datenverkehr und verbirgt die ursprüngliche IP-Adresse gegenüber dem Dienst am anderen Ende, der stattdessen die IP-Adresse des VPN-Ausgangsservers sieht. Dadurch wird die Menge der Beobachtungs- und Trackingmöglichkeiten Ihres Internetanbieters oder lokalen Netzwerks reduziert, allerdings wird das Vertrauen damit auf das VPN-Unternehmen verlagert, anstatt die Notwendigkeit, einem Netzwerkanbieter zu vertrauen, vollständig zu beseitigen.
Ein VPN kann jedoch nicht verhindern, dass eine App Ihre Kontoidentität, Ihren über GPS ermittelten Standort oder andere Daten, die sie durch Analysen sammelt, durch den VPN-Tunnel sendet.
Während einige Datenhändler Nutzern ermöglichen, dem Verkauf ihrer personenbezogenen Informationen zu widersprechen und in manchen Fällen deren Löschung zu verlangen, hängt dies sowohl von den Gesetzen der jeweiligen Rechtsordnung als auch von den Verfahren des Unternehmens ab. Deshalb lohnt es sich weiterhin, bereits die Menge der ursprünglich gesammelten Daten möglichst gering zu halten.
Selbst wenn es einem Nutzer gelingt, seine Informationen bei einem Datenhändler löschen zu lassen, bedeutet dies nicht, dass sämtliche Daten bei allen anderen Datenhändlern ebenfalls verschwunden sind.
Das System namens DROP ist unter privacy.ca.gov/drop verfügbar und ermöglicht Einwohnern Kaliforniens, mit einem einzigen Antrag die Löschung ihrer Daten bei allen bei der California Privacy Protection Agency registrierten Datenhändlern zu verlangen.
Die erste Runde der verpflichtenden Bearbeitung dieser Anträge begann am 1. August 2026, und das System arbeitet in 45-Tage-Zyklen.
Die Behörde erklärt, dass Datenhändler auch weiterhin übereinstimmende, nicht ausgenommene Informationen löschen müssen, die nach Bearbeitung des ursprünglichen Antrags gesammelt wurden.
Die Idee besteht darin zu verhindern, dass derselbe Datenhändler die gelöschten Informationen einfach erneut sammelt und weiterverkauft und der Nutzer dadurch gezwungen wird, den Löschantrag immer wieder neu zu stellen.
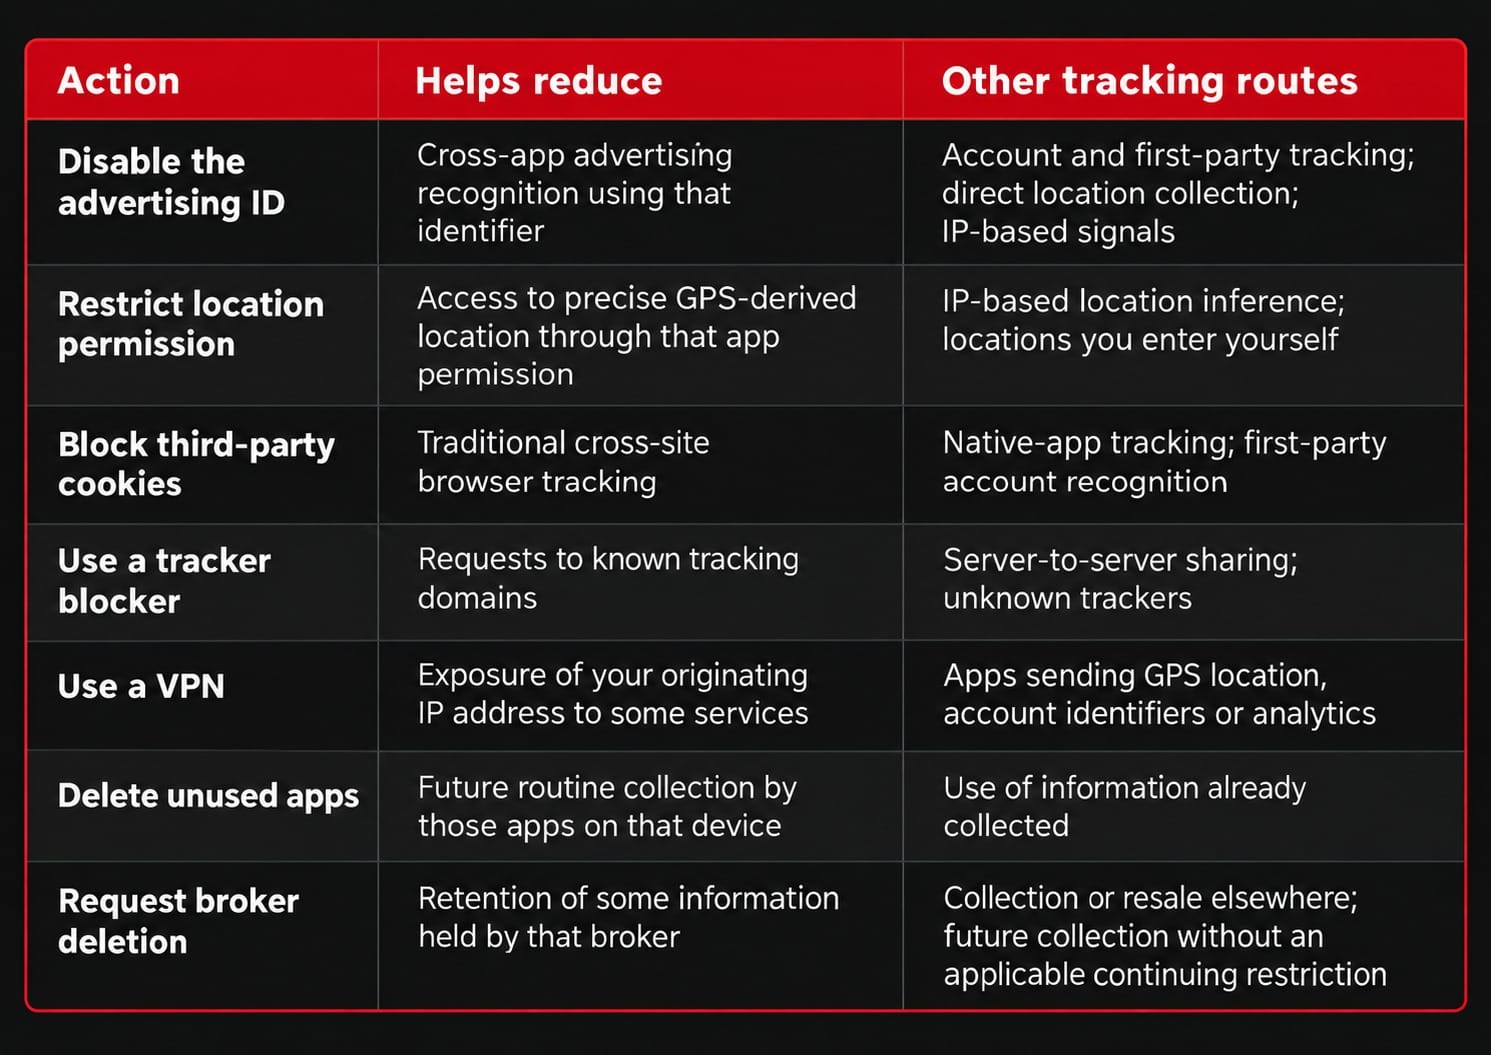
Eine Organisation kann die Datenschutzeinstellungen der von ihr ausgegebenen Smartphones kontrollieren, aber sie kann nicht davon ausgehen, dieselbe Kontrolle über das private Smartphone eines Militärangehörigen oder das Telefon eines Familienmitglieds zu besitzen.
Smartphones sind eines der wichtigsten Mittel, mit denen Menschen mit Familie und Angehörigen in Kontakt bleiben. Praktische Sicherheitsempfehlungen müssen dies berücksichtigen. Und Smartphones sind nicht die einzigen Geräte, die Standortdaten preisgeben können – Smartwatches und Fitness-Tracker, Tablets und vernetzte Autos können dies ebenfalls.
In seiner Antwort vom April erklärte CENTCOM, dass private Smartphones in seinem Zuständigkeitsbereich nicht verboten seien, jedoch gemäß einer Richtlinie vom Dezember 2025 Einschränkungen für die Geolokalisierung gelten. Aus dieser Antwort lässt sich nicht ableiten, welche aktuellen Regeln überall dort gelten, wo Personal eingesetzt wird.
Die Leitlinien der NSA vom April 2026 warnen ebenfalls davor, dass Fotos den Standort entweder über Metadaten oder über auf dem Bild sichtbare Orientierungspunkte preisgeben können. Klare Regeln für sensible Standorte und entsprechende Aufklärung müssen nicht zwangsläufig zu einer invasiven Überwachung von Personal oder Familien führen.
Fälle der FTC zeigen, dass Standortdaten Besuche in medizinischen Einrichtungen offenlegen können, darunter Einrichtungen für reproduktive Gesundheit, ebenso wie Besuche von Gotteshäusern, politischen Veranstaltungen und Protesten.
Die bloße Anwesenheit des Geräts einer Person in der Nähe eines bestimmten Ortes liefert einen Hinweis – allerdings keineswegs einen Beweis – auf eine Erkrankung, einen Besuch in einer Einrichtung für reproduktive Gesundheit, eine Religion, eine politische Zugehörigkeit oder die Teilnahme an einem Protest.
In einem hypothetischen Vergleich wäre ein Werbeanalyst, der für ein Unternehmen arbeitet, das Laufschuhe verkauft, sehr an Personen interessiert, die regelmäßig in der Nähe eines Geschäfts für Laufausrüstung auftauchen. Ein Geheimdienstanalyst hingegen interessiert sich für Smartphones, die in der Nähe von Militärunterkünften und einem Gebäude auftauchen, in dem militärische Operationen geplant werden. Die Beobachtung ist dieselbe – der Zweck ist ein anderer.
Und selbst wenn die Beobachtung keinen Namen enthält, kann sie dennoch eine Geheimdienstinformation sein.
Das Ziel besteht nicht darin, digitale Unsichtbarkeit zu erreichen, sondern unnötige digitale Spuren und die Zahl der Unternehmen, die diese erhalten, zu reduzieren – und es schwieriger zu machen, die einzelnen Punkte miteinander zu verbinden.